Die zunehmende Digitalisierung bringt für Produktionsumgebungen drei zentrale Herausforderungen mit sich. Unterschiedliche Protokolle, verschiedene Generationen von Maschinensteuerungen und Legacy-IT führen häufig zu einem schwer wartbaren Flickenteppich. Gleichzeitig vergrößert sich mit jedem Endgerät und jeder zusätzlichen Schnittstelle die potenzielle Angriffsfläche. Besonders kritisch sind Geräte, die ohne sichere Gateways direkt mit der Cloud verbunden sind. Hinzu kommt die Verwaltung der eingesetzten Software. Ohne eine zentrale Update-Strategie steigen sowohl die Sicherheitsrisiken als auch der Aufwand, regulatorische Anforderungen wie den Cyber Resilience Act (CRA) zu erfüllen.
Der Edge-Layer als Architekturmodell
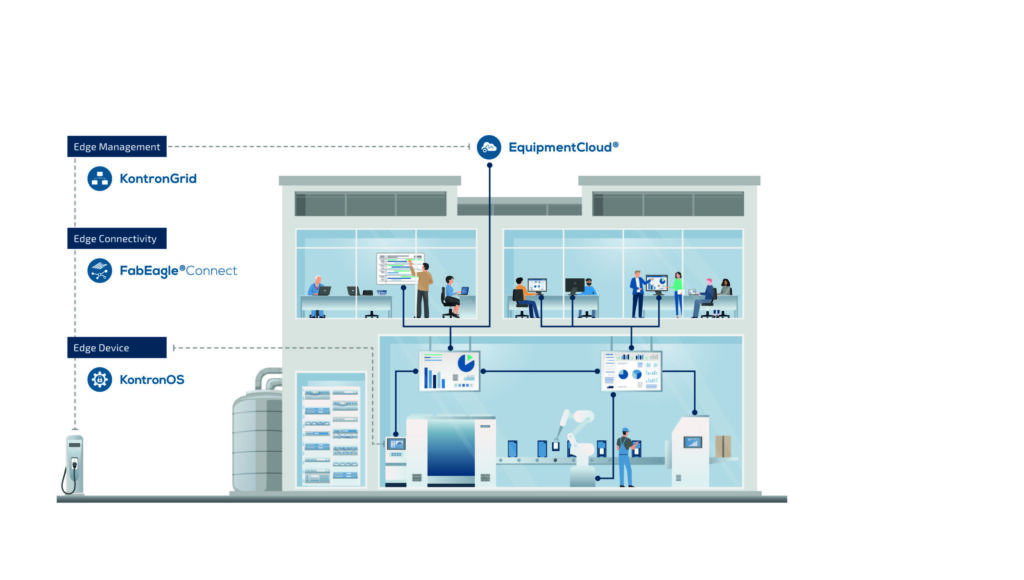
Der Edge-Layer setzt an diesen Herausforderungen an und ist mehr als eine technische Schicht. Er bildet einen strategischen Rahmen, der Integration, Sicherheit, Skalierbarkeit und Wartbarkeit verbindet. Drei Prinzipien stehen dabei im Mittelpunkt.
- Klare Ebenen-Architektur: Definierte Funktionen, standardisierte Datenflüsse und Schnittstellen schaffen Transparenz und erleichtern Integration und Skalierung. Neue Technologien, Anwendungen und Protokolle lassen sich ergänzen, ohne bestehende Systeme grundlegend zu verändern.
- Automatisiertes Update- und Lifecycle-Management: Ein nachhaltiger Edge-Layer-Ansatz umfasst den gesamten Software- und Betriebssystem-Lebenszyklus – von der Erstinstallation über Updates bis zur Stilllegung. Container-Technologien wie Docker ermöglichen reproduzierbare und skalierbare Software-Rollouts und erleichtern die Verwaltung großer Geräteflotten über mehrere Standorte hinweg.
- Security auf allen Ebenen: Sicherheit ist integraler Bestandteil der Architektur. Gehärtete Betriebssysteme, verschlüsselte Protokolle, sichere Remote-Zugriffe und definierte Zugriffsrechte reduzieren Risiken und schaffen die Voraussetzung für eine durchgängige Absicherung der Datenwege.
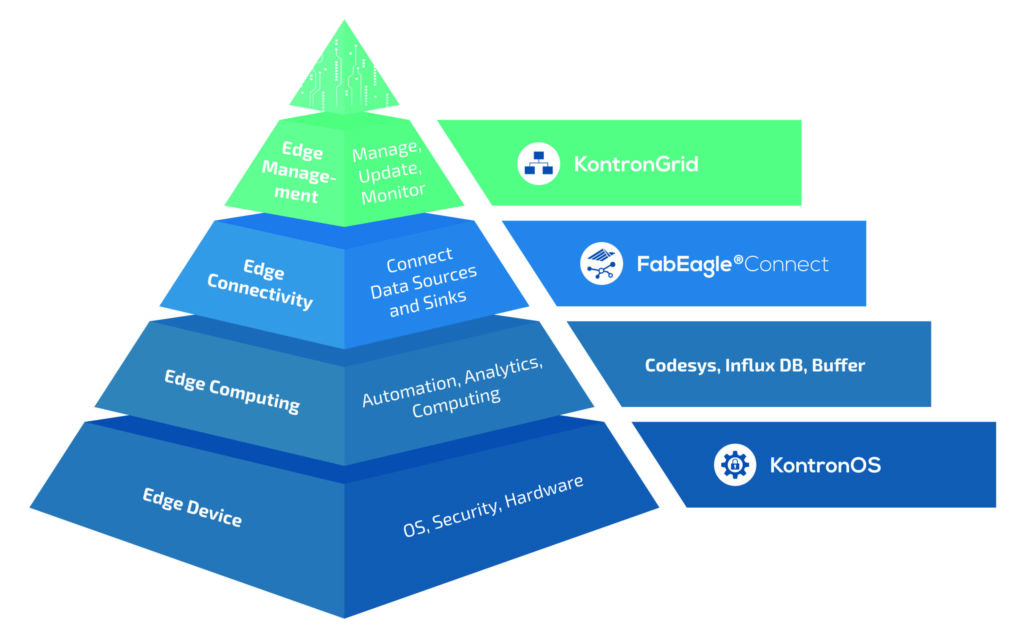
Edge Devices: Sichere Basis an der Maschine
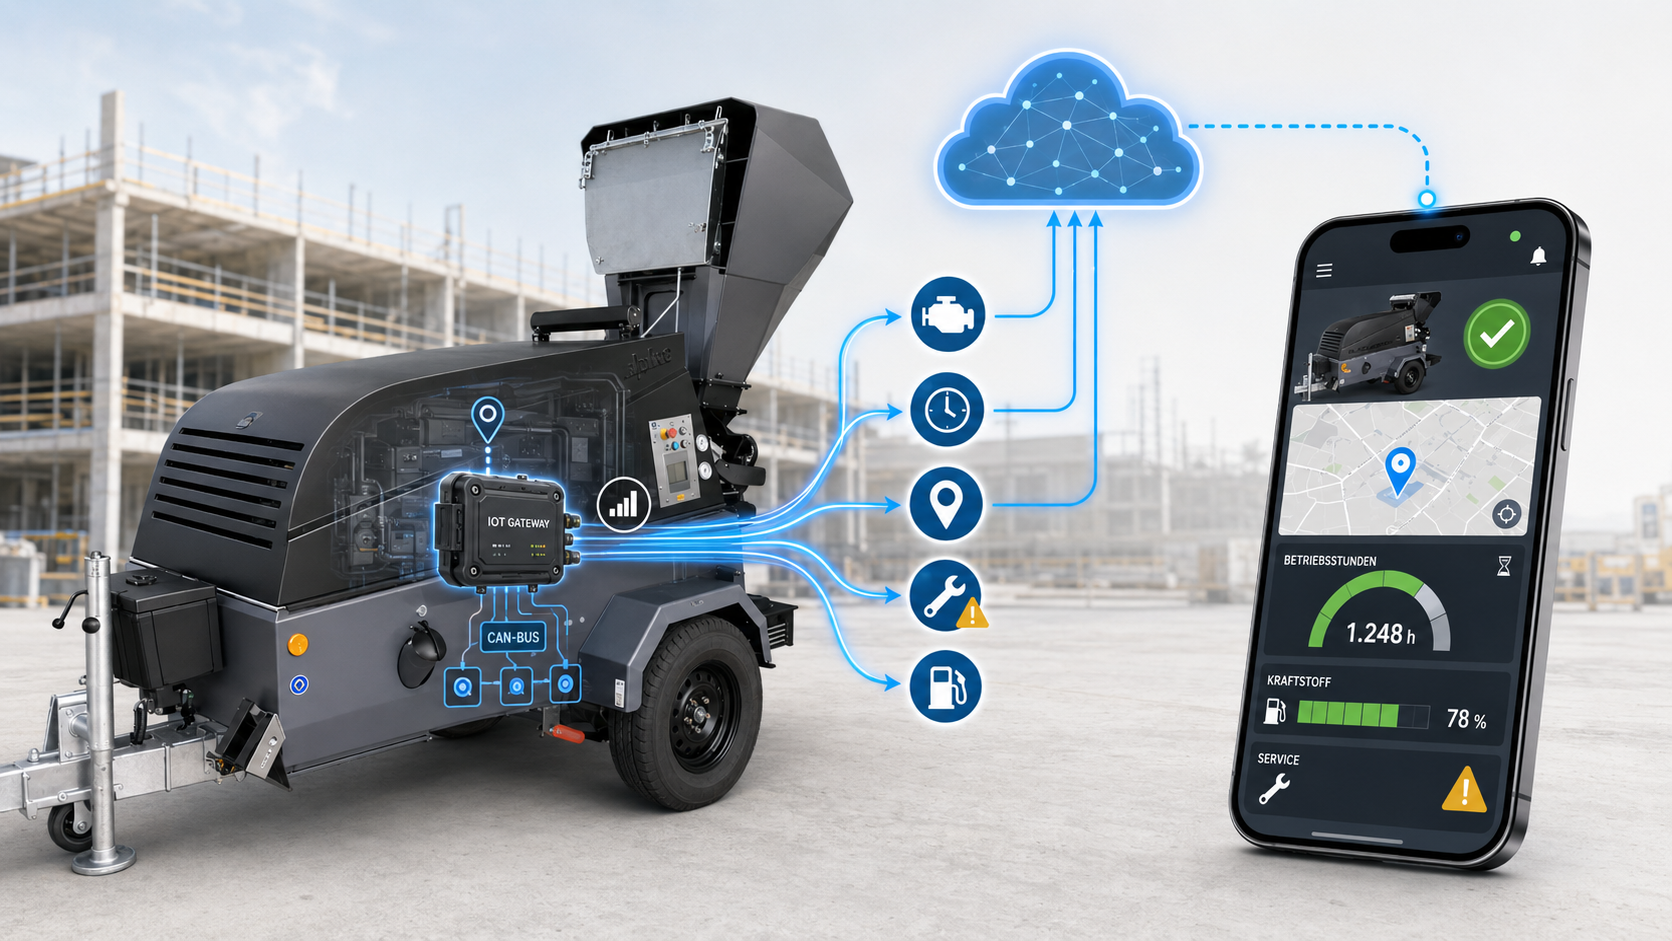
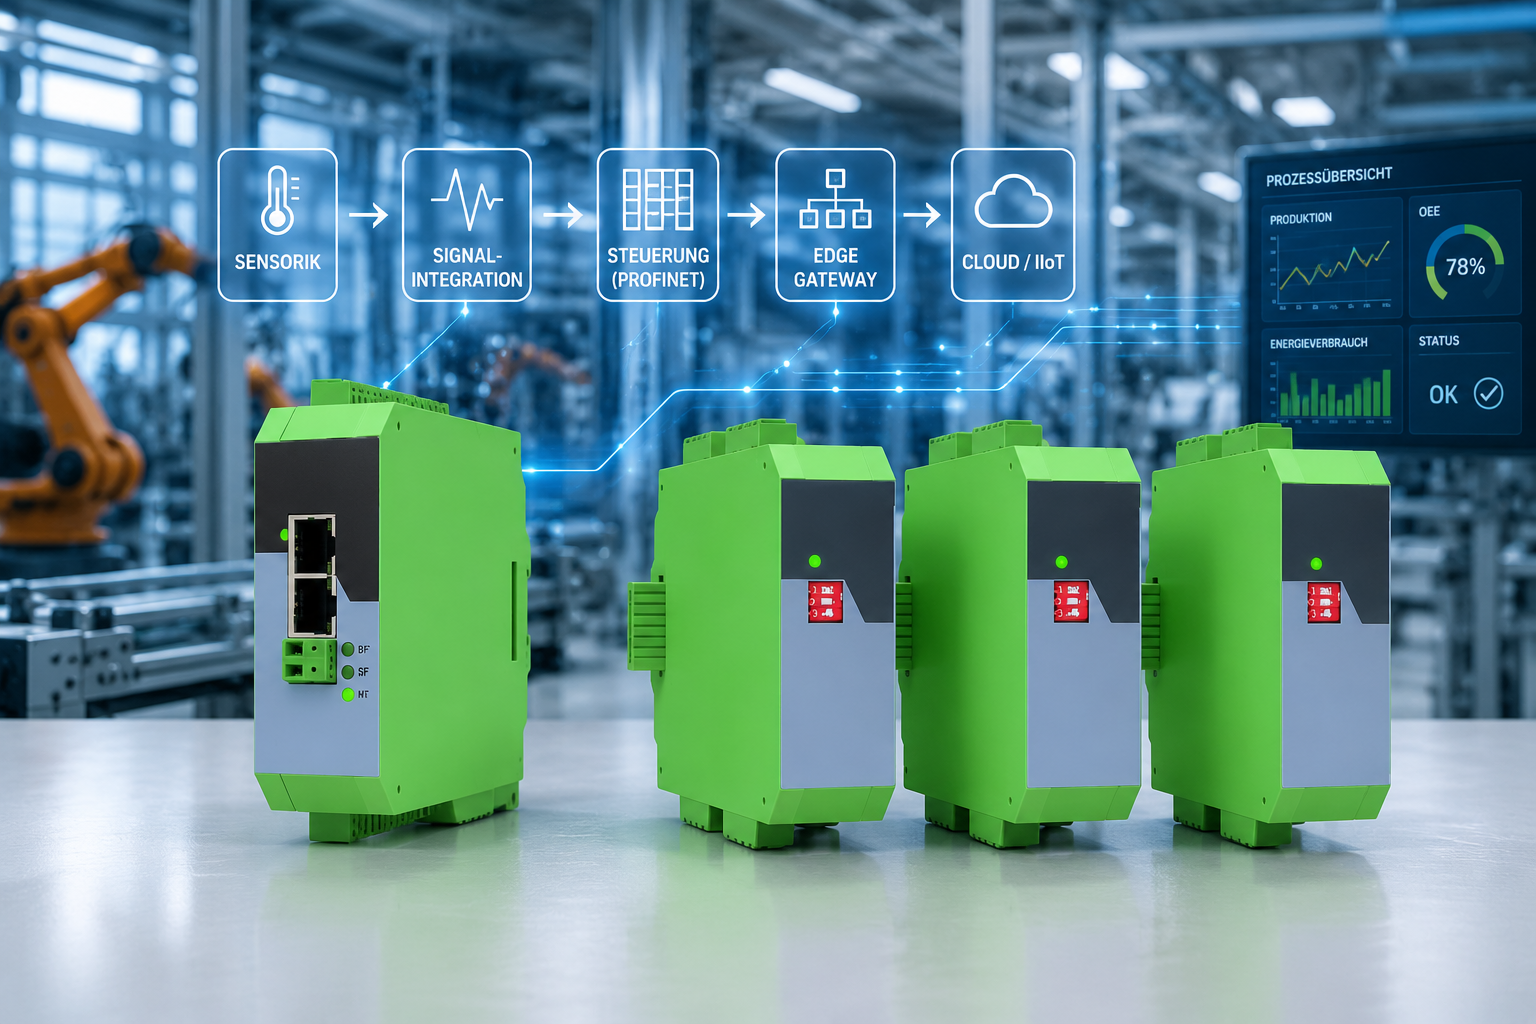
Edge-optimierte Industrie-PCs bilden die Basis der Architektur. Sie erfassen und bündeln Daten direkt an Maschinen und Anlagen und überführen sie in die benötigten Formate. Dadurch lassen sich die Zahl direkter Cloud-Verbindungen reduzieren und mögliche Angriffsflächen verkleinern.
Kontron setzt dafür beispielsweise auf Systeme der KBox-Serie oder den AL i.MX8M Mini in Kombination mit dem gehärteten Linux-basierten Betriebssystem KontronOS. Sicherheits- und Funktionsupdates lassen sich über Container-Technologien verteilen, sodass auch größere Gateway-Flotten zentral verwaltet und langfristig aktuell gehalten werden können. Das Zusammenspiel von Hard- und Software erleichtert dabei Support und Pflege.
Edge Computing: Verarbeiten vor Cloud-Upload
Große Datenmengen lassen sich bereits nah an der Maschine auf Gateways oder in Produktionsleitsystemen wie FabEagle LC vorverarbeiten. Dadurch sinkt der Bandbreitenbedarf, gleichzeitig werden Latenzen reduziert. Das ist z.B. für KI-basierte Bildanalysen oder die Berechnung von Kennzahlen relevant. Auf lokalen Systemen können Daten aggregiert und analysiert werden, bevor ausgewählte Informationen in die Cloud gelangen. Ein Beispiel ist die optische Qualitätskontrolle: Bilddaten werden mit KI-Algorithmen direkt auf dem Gateway analysiert. An übergeordnete Systeme wird anschließend nur das Ergebnis – etwa OK oder NOK – übertragen. Das reduziert die Datenlast und ermöglicht zugleich unmittelbar notwendige Prozessanpassungen.