Vernetzte Maschinen und Anlagen sind die Grundlage moderner Produktions- und Servicekonzepte. Eine Maschine aus der Ferne erreichen, Fehler analysieren und Serviceeinsätze reduzieren – industrielle Fernwartung schafft dafür die Voraussetzungen. Entscheidend ist dabei nicht allein die Verfügbarkeit einer Verbindung, sondern deren sichere Einbindung in die bestehende OT-Netzwerkarchitektur. Hier setzt MB Connect Line an: mit Lösungen, die leistungsfähige Konnektivität und Industrial Cybersecurity von Anfang an zusammendenken. Damit steigt auch die Bedeutung der Sicherheit. Ein Fernwartungsrouter ist nicht mehr nur das Bindeglied zwischen Servicetechniker und Maschine. Er ist Teil der industriellen Netzwerkarchitektur – und damit auch Teil der Security-Strategie eines Unternehmens.
Wenn Fernwartung Teil der Security-Architektur wird
Moderne OT-Umgebungen stellen andere Anforderungen an Netzwerkkomponenten als noch vor einigen Jahren. Zugriffe müssen kontrollierbar sein, Netzwerke sollen segmentiert werden und Geräte müssen sich sicher in vorhandene Infrastrukturen integrieren lassen. Gleichzeitig gewinnen regulatorische Anforderungen an Bedeutung. Mit NIS2 und insbesondere dem Cyber Resilience Act (CRA) rückt Cybersecurity noch stärker in den Fokus. Für Hersteller und Betreiber bedeutet das: Sicherheitsanforderungen müssen nicht erst dann berücksichtigt werden, wenn ein Produkt fertig entwickelt ist. Sie müssen bereits in Entwicklungsprozesse, Produktarchitektur und den gesamten Lebenszyklus einfließen.
Für MB Connect Line ist dieser Ansatz nicht neu. Security ist seit vielen Jahren Teil der DNA des Unternehmens. Ein zentraler Baustein ist der nach IEC62443-4-1 zertifizierte Secure Development Lifecycle. Seit 2024 sind die entsprechenden Entwicklungsprozesse zertifiziert. Ergänzend wurde das Informationssicherheitsman-agement etabliert, nach ISO27001 zertifiziert und nun kontinuierlich weiterentwickelt. Mitarbeiter bauen ihre Kompetenz im Bereich Industrial Cybersecurity durch gezielte Weiterbildungen und internationale Zertifizierungen im Umfeld der IEC62443-Normenreihe weiter aus. Denn Cybersecurity lässt sich nicht allein durch einzelne technische Funktionen realisieren. Sie entsteht aus dem Zusammenspiel von Prozessen, Technologie und Menschen.
Bewährtes Prinzip, neue technische Basis
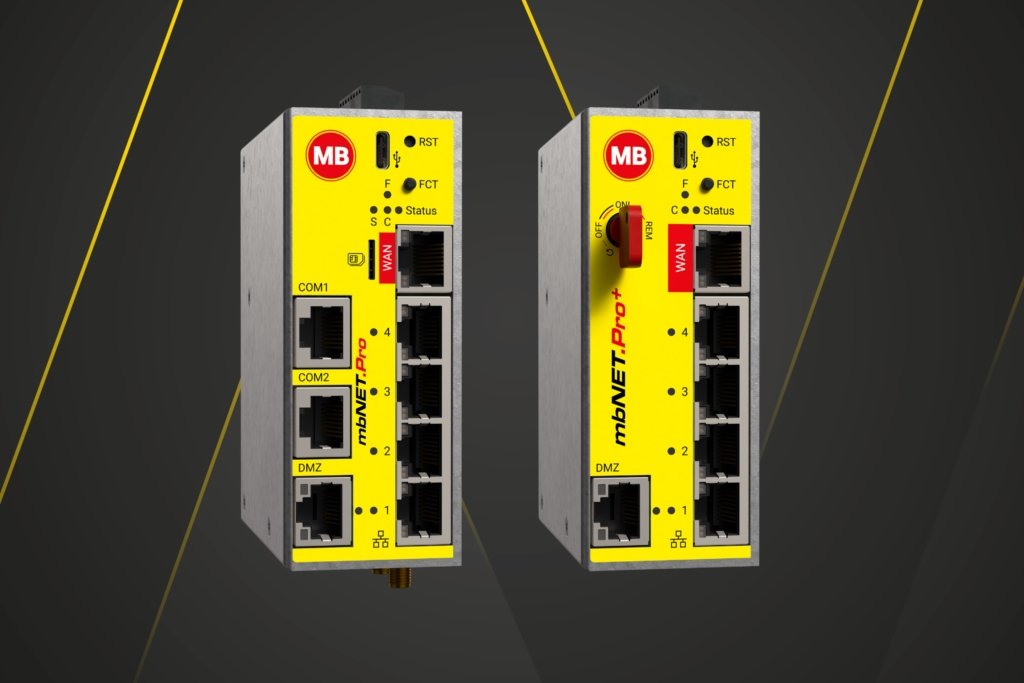
Aus dieser Entwicklung heraus wurde auch die komplette MBnet-Serie neu gedacht. Dabei ging es nicht darum, das bestehende Produkt lediglich leistungsfähiger zu machen. Vielmehr sollte eine technische Basis entstehen, die den veränderten Anforderungen moderner OT-Netzwerke gerecht wird. Mit MBnet.Pro und MBnet.Pro+ steht eine neue Generation industrieller Secure OT-Gateways zur Verfügung, wobei der MBnet.Pro+ über einen integrierten Kill-Switch verfügt.
Was bleibt, ist das Grundprinzip: Maschinen und Anlagen sollen zuverlässig und sicher aus der Ferne erreichbar sein. Anwender profitieren weiterhin von einem für industrielle Anwendungen ausgelegten System und der Einbindung in das Remote-Access-Umfeld von MB Connect Line. Verändert hat sich dagegen die technische Basis. Die neue Generation bietet u.a. Gigabit-Konnektivität und einen dedizierten DMZ-Port. Damit lassen sich die Geräte gezielter in unterschiedliche Netzwerkzonen integrieren. Funktionen wie SNMP und IEEE802.1X unterstützen zusätzlich die Einbindung in bestehende Netzwerk- und Sicherheitsarchitekturen. Damit wird aus dem klassischen Fernwartungsrouter zunehmend eine Komponente der OT-Infrastruktur.
Security by Design statt Security als Zusatz
Ein entscheidender Unterschied liegt jedoch nicht nur in den technischen Funktionen. Die neue Generation wurde von Beginn an unter dem Prinzip Security by Design entwickelt. Das bedeutet: Sicherheitsanforderungen werden nicht nachträglich auf ein fertiges Produkt aufgesetzt, sondern bereits bei Architektur, Entwicklung und Umsetzung berücksichtigt. Dieser Ansatz gewinnt insbesondere vor dem Hintergrund des Cyber Resilience Act an Bedeutung. Der CRA stellt künftig umfangreiche Anforderungen an Produkte mit digitalen Elementen – von der Entwicklung über die Bereitstellung bis hin zum Umgang mit Schwachstellen während des Produktlebenszyklus. Die IEC-62443-Normenreihe bietet hierfür insbesondere im industriellen Umfeld einen wichtigen Orientierungsrahmen. Während IEC62443-4-1 den sicheren Entwicklungsprozess betrachtet, adressiert IEC62443-4-2 konkrete technische Security-Anforderungen an Komponenten.