Die Diskussion über Cybersecurity hat sich grundlegend verändert. Noch vor wenigen Jahren stand die technische Absicherung von Systemen und Netzwerken im Mittelpunkt. Heute betrifft dieses Thema nicht mehr ausschließlich die IT-Abteilung eines Unternehmens. Mit der NIS2, dem EU Data Act und dem Cyber Resilience Act treten neue europäische Regelwerke in Kraft, die ebenfalls Anforderungen an den sicheren Umgang mit Daten formulieren. Unternehmen müssen Risiken bewerten, Verantwortlichkeiten festlegen, Kontrollen durchführen und ihre Maßnahmen dokumentieren. Insgesamt wird Informationssicherheit damit zu einer Man-agementaufgabe, für die die Geschäftsleitung die Verantwortung trägt.
Strukturen statt Flickwerk
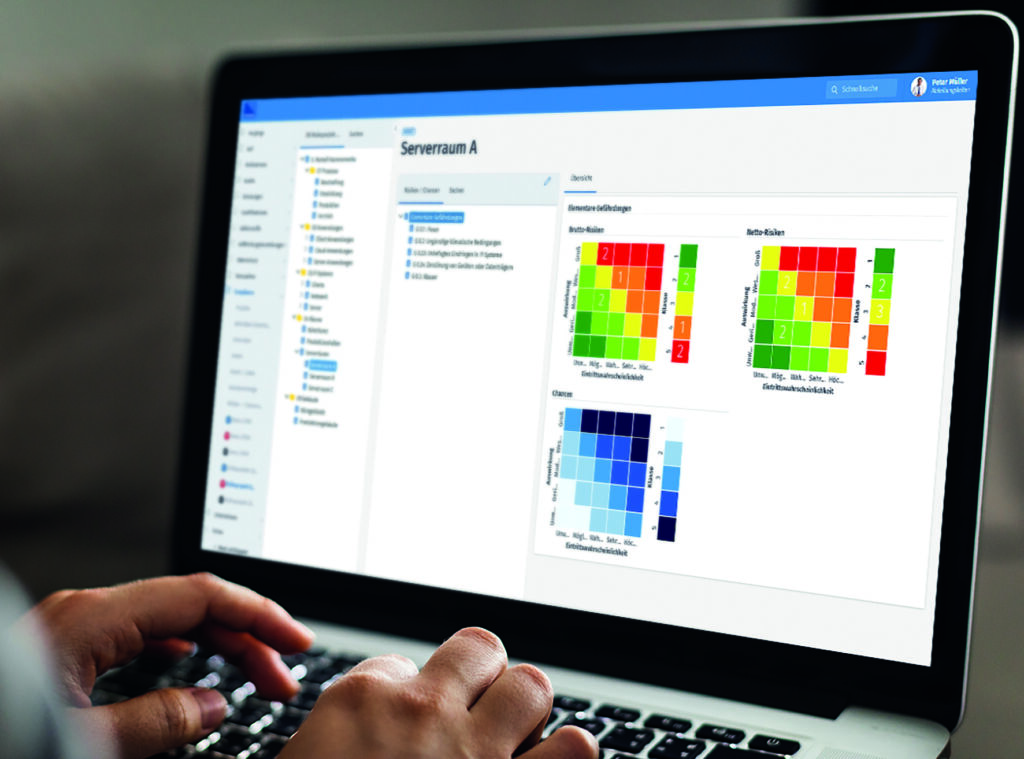
Für Unternehmen bedeutet das, Informationssicherheit strukturiert zu organisieren. Viele Betriebe beschäftigen sich allerdings erst dann intensiv damit, wenn ein Sicherheitsvorfall eingetreten ist. Darin sieht Harald Lenders, Senior Reklamations- und Incident Manager beim Aachener Softwareentwickler ConSense, ein grundlegendes Problem: „Organisationen sollten vielmehr vorbereitet sein, damit ein Vorfall möglichst gar nicht erst eintritt. Wer seine Risiken, Verantwortlichkeiten und Maßnahmen kennt, ist in der Lage, ein nachvollziehbares, steuerbares und überprüfbares Sicherheitsniveau zu erreichen.“ Für Lenders ist ein Informationssicherheits-Managementsystem (ISMS) das passende Werkzeug zur Umsetzung. Indem es dabei unterstützt, Informationssicherheit in Unternehmen zu steuern und dauerhaft zu verankern.
Den Überblick behalten
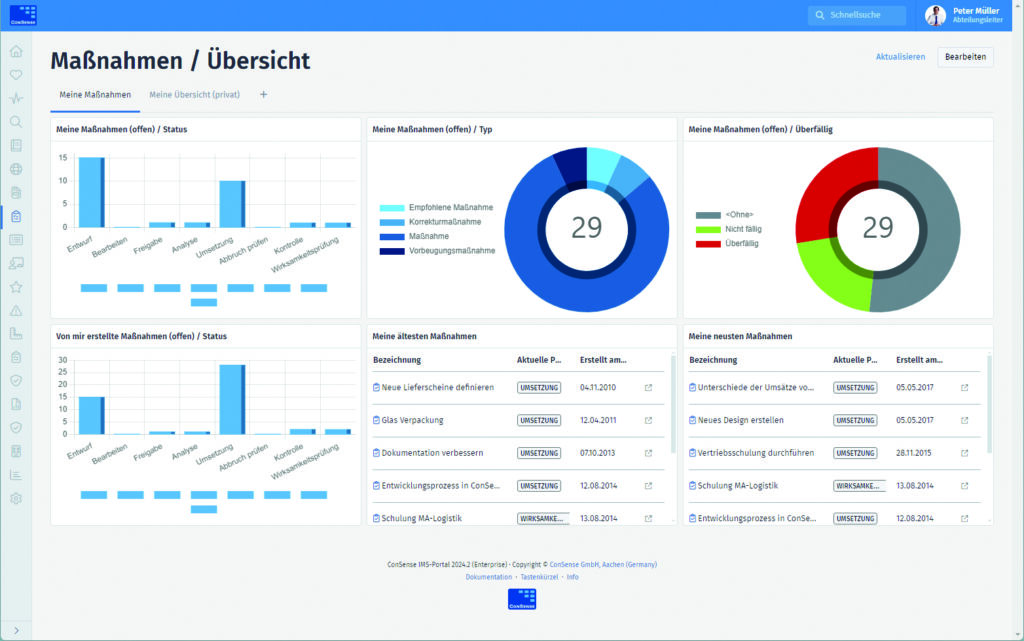
Nach den Erfahrungen des Softwareanbieters haben viele Unternehmen vor der Komplexität der Gesamtaufgabe Respekt, doch gesetzliche Vorgaben wie die verbindliche EU-Richtlinie NIS2 erhöhen den Druck, in Sachen Informationssicherheit zu handeln. Harald Lenders schildert die Herausforderung am Beispiel der eignen Erfahrung des Softwareentwicklers, der sich zunächst nach CISIS12, vor Kurzem dann nach ISO27001 zertifizieren ließ: „Wir waren mit einer sehr großen Anzahl von Anforderungen konfrontiert. Die entscheidenden Fragen dabei waren: Wie behalten wir den Überblick? Woher wissen wir, welche Informationen vorliegen, welche Nachweise fehlen und welche Kontrollen noch durchgeführt werden müssen?“ Um diese Anforderung herum entstand die Software ConSense GRC (Governance, Risk & Compliance), das auf der bestehenden IMS-Plattform basiert. Damit ließ sich ISMS aufbauen, welches nun die organisatorische Infrastruktur für Sicherheitsprozesse im Unternehmen bildet. Das ISMS schaffte bei dem Softwareentwickler eine strukturierte Grundlage, um Anforderungen zu erfassen, Risiken zu bewerten, Maßnahmen zu steuern und Nachweise systematisch zu dokumentieren. Was zuerst für den Eigenbedarf gedacht war, wurde zu einem Produkt weiterentwickelt, das sich inzwischen in vorhandene ConSense-Installationen integrieren lässt.
Integration statt Inselsystem
Viele Unternehmen arbeiten noch immer mit Excel-Tabellen, Word-Dokumenten und verteilten digitalen Einzelsystemen. Informationen liegen verstreut in verschiedenen Abteilungen, Maßnahmen werden separat gepflegt und Nachweise müssen zusammengesucht werden. Das erschwert Audits sowie das tägliche Management von Informationssicherheit. In Integrierten Managementsystemen (IMS) lassen sich die Anforderungen aus Informationssicherheit, Qualitätsmanagement, Umweltmanagement, Datenschutz und Compliance gebündelt in einer Plattform zusammenführen und verwalten. ConSense verfolgt diesen integrierten Ansatz mit ihrer webbasierten Software ConSense GRC. Dafür werden Anforderungen, Risiken, Assets, Audits, Maßnahmen und mehr nach einheitlicher Systematik erfasst, miteinander verknüpft und Zusammenhänge dargestellt. „Ein wesentlicher Vorteil besteht z.B. darin, dass Maßnahmen nicht isoliert betrachtet werden. Sie lassen sich ihrem Ursprung zuordnen, beispielsweise einem Audit, einer ISO-Anforderung oder einer gesetzlichen Vorgabe. Dadurch wird nachvollziehbar, warum eine Maßnahme existiert und welche Anforderungen sie erfüllt“, so Harald Lenders.