Risiken werden greifbarer
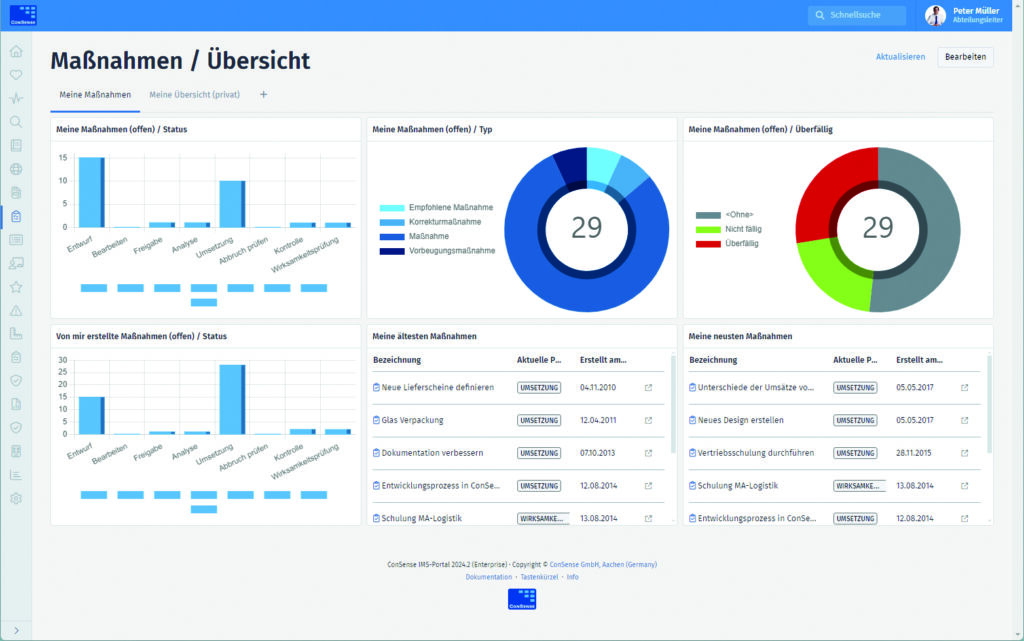
Ein wichtiger Bestandteil von ConSense GRC sind die Dashboard-Funktionen. Sie ermöglichen es, den Status des ISMS in Echtzeit zu verfolgen und unterschiedliche Perspektiven abzubilden. Sie geben u.a. einen Überblick über den Stand der Umsetzung von Vorgaben, beispielsweise aus der NIS2 oder der ISO27001. Mitarbeitende können sich anzeigen lassen, welche Anforderungen aus ihrem Verantwortungsbereich erfüllt sind, wo die Risiken liegen und wer für welche Maßnahme zuständig ist. „Verantwortliche sehen auf einen Blick, wo Handlungsbedarf besteht und welche Fortschritte erzielt wurden“, sagt Harald Lenders. Die Dashboards gehen über reine Statusanzeigen hinaus. Sie unterstützen die Arbeit mit Kennzahlen, visualisieren offene Maßnahmen und ermöglichen eine Steuerung bis auf Team- oder Maßnahmenebene. Dadurch wird Informationssicherheit für Führungskräfte deutlich besser steuerbar. Ein weiterer wichtiger Entwicklungsschritt von ConSense GRC ist die Integration des Risikomanagements. Risiken lassen sich direkt den verschiedenen Assets zuordnen. Dadurch werden Zusammenhänge sichtbar gemacht und Verantwortliche erhalten ein detailliertes Bild der Sicherheitslage.
Informationssicherheit als kontinuierlicher Prozess
Die Einführung eines ISMS, darauf weisen die Fachleute von ConSense andere Unternehmen hin, ist kein Projekt mit einem festen Enddatum. Bedrohungslagen verändern sich, neue gesetzliche Anforderungen kommen hinzu und Unternehmen entwickeln sich organisatorisch weiter. Daher könnte ein ISMS etwa auf dem PDCA-Zyklus (Plan, Do, Check, Act) basieren, dem grundlegenden Regelkreis für einen kontinuierlichen Verbesserungsprozess (KVP). Regelmäßige Kontrollen, interne Audits, Management-Reviews und kontinuierliche Verbesserung gehören daher auch zum Kern eines funktionierenden ISMS. Die Software der Aachener unterstützt dabei mit automatischen Erinnerungen und strukturierten Wiedervorlagen, damit diese Aufgaben im Arbeitsalltag zuverlässig umgesetzt werden.
Der wichtigste Faktor sitzt nicht in der IT
So wichtig technische Maßnahmen und Softwareunterstützung für Cybersecurity sind – über den Erfolg eines ISMS entscheidet letztlich die Unternehmenskultur. Harald Lenders erläutert: „Informationssicherheit muss von der Geschäftsführung getragen werden. Dass diese das Thema verinnerlicht und ins Unternehmen hineinträgt, ist oft erfolgsentscheidend für ein solches Projekt. Es braucht Ressourcen, klare Verantwortlichkeiten und die Unterstützung von ganz oben.“ Ebenso wichtig ist die Einbindung der Mitarbeitenden. Phishing, Social Engineering – also psychologische Betrugsmaschen – und unsichere Verhaltensweisen gehören weiterhin zu den größten Cyberrisiken. „Cybersicherheit wird nicht in einer IT-Abteilung gelöst. Das ganze Unternehmen muss eingebunden werden. Alle Mitarbeitenden müssen verstehen, welche Risiken bestehen und wie sie dazu beitragen können, sie zu reduzieren“, schildert Lenders.