Eine Sophos-Untersuchung zeigt: Ransomware-Gruppen wählen ihre Opfer meist nicht gezielt nach Branche, Region oder strategischer Bedeutung aus, sondern agieren überwiegend opportunistisch – sie nutzen vorhandene Zugriffsrechte und greifen dort an, wo es am leichtesten ist. Besonders häufig trifft es kleine Unternehmen, weil ihnen oft Budget und Ressourcen für Cybersicherheit fehlen und sie daher als „leichte Ziele“ gelten.
Regulierte Branchen wie der Bankensektor sind trotz hoher Zahlungsfähigkeit vergleichsweise selten betroffen, da verbindliche Standards, starke Schutzmechanismen und gut abgesicherte Netzwerke die Angriffsfläche reduzieren. Branchenspezifische Angriffswellen sind eher die Ausnahme und entstehen meist, wenn eine verbreitete Schwachstelle in einem typischen Dienst ausgenutzt wird; gezielte Attacken auf zahlungsbereite Sektoren (z. B. Gesundheitswesen, Bildung) kommen vor, machen insgesamt aber nur einen kleinen Teil aus.
Sophos empfiehlt, den Fokus weniger auf einzelne Tätergruppen zu legen, sondern konsequent grundlegende Schutzmaßnahmen umzusetzen: regelmäßige Sicherheitsupdates, phishingresistente MFA, EDR sowie unveränderliche Backups – auch wenn diese in der Praxis oft nicht durchgehend umgesetzt werden.
* Diese Inhalte wurden mithilfe von Künstlicher Intelligenz erstellt und können Fehler enthalten.
Zwei Beispiele: Mitglieder der Conti-Ransomware-Bande attackierten während der Covid-19-Pandemie gezielt Krankenhäuser, in der Annahme, dadurch die Wahrscheinlichkeit einer Lösegeldzahlung zu erhöhen. Gold Victor, der Initiator der Ransomware-Angriffe von Vice Society und Rhysida, hat eine klare Vorliebe für Angriffe auf Organisationen im Gesundheits- und Bildungswesen, vermutlich aus demselben Grund (siehe Diagramm). Im zweiten Halbjahr 2025 machte Rhysida jedoch weniger als 1% aller auf den Leak-Websites aufgeführten Opfer aus. Ransomware-Opfer sind also weiterhin überwiegend zufällig verteilt.
Detaillierte Informationen zu der Untersuchung inklusive der Betrachtung verschiedener Motivationen für Ransomware-Gruppen von Lieferkettenangriffen über staatliche Operationen bis hin „Revierkämpfen“ in der Szene gibt es im englischsprachigen CTU-Blogbeitrag „How Ransomware Operators Choose Victims“
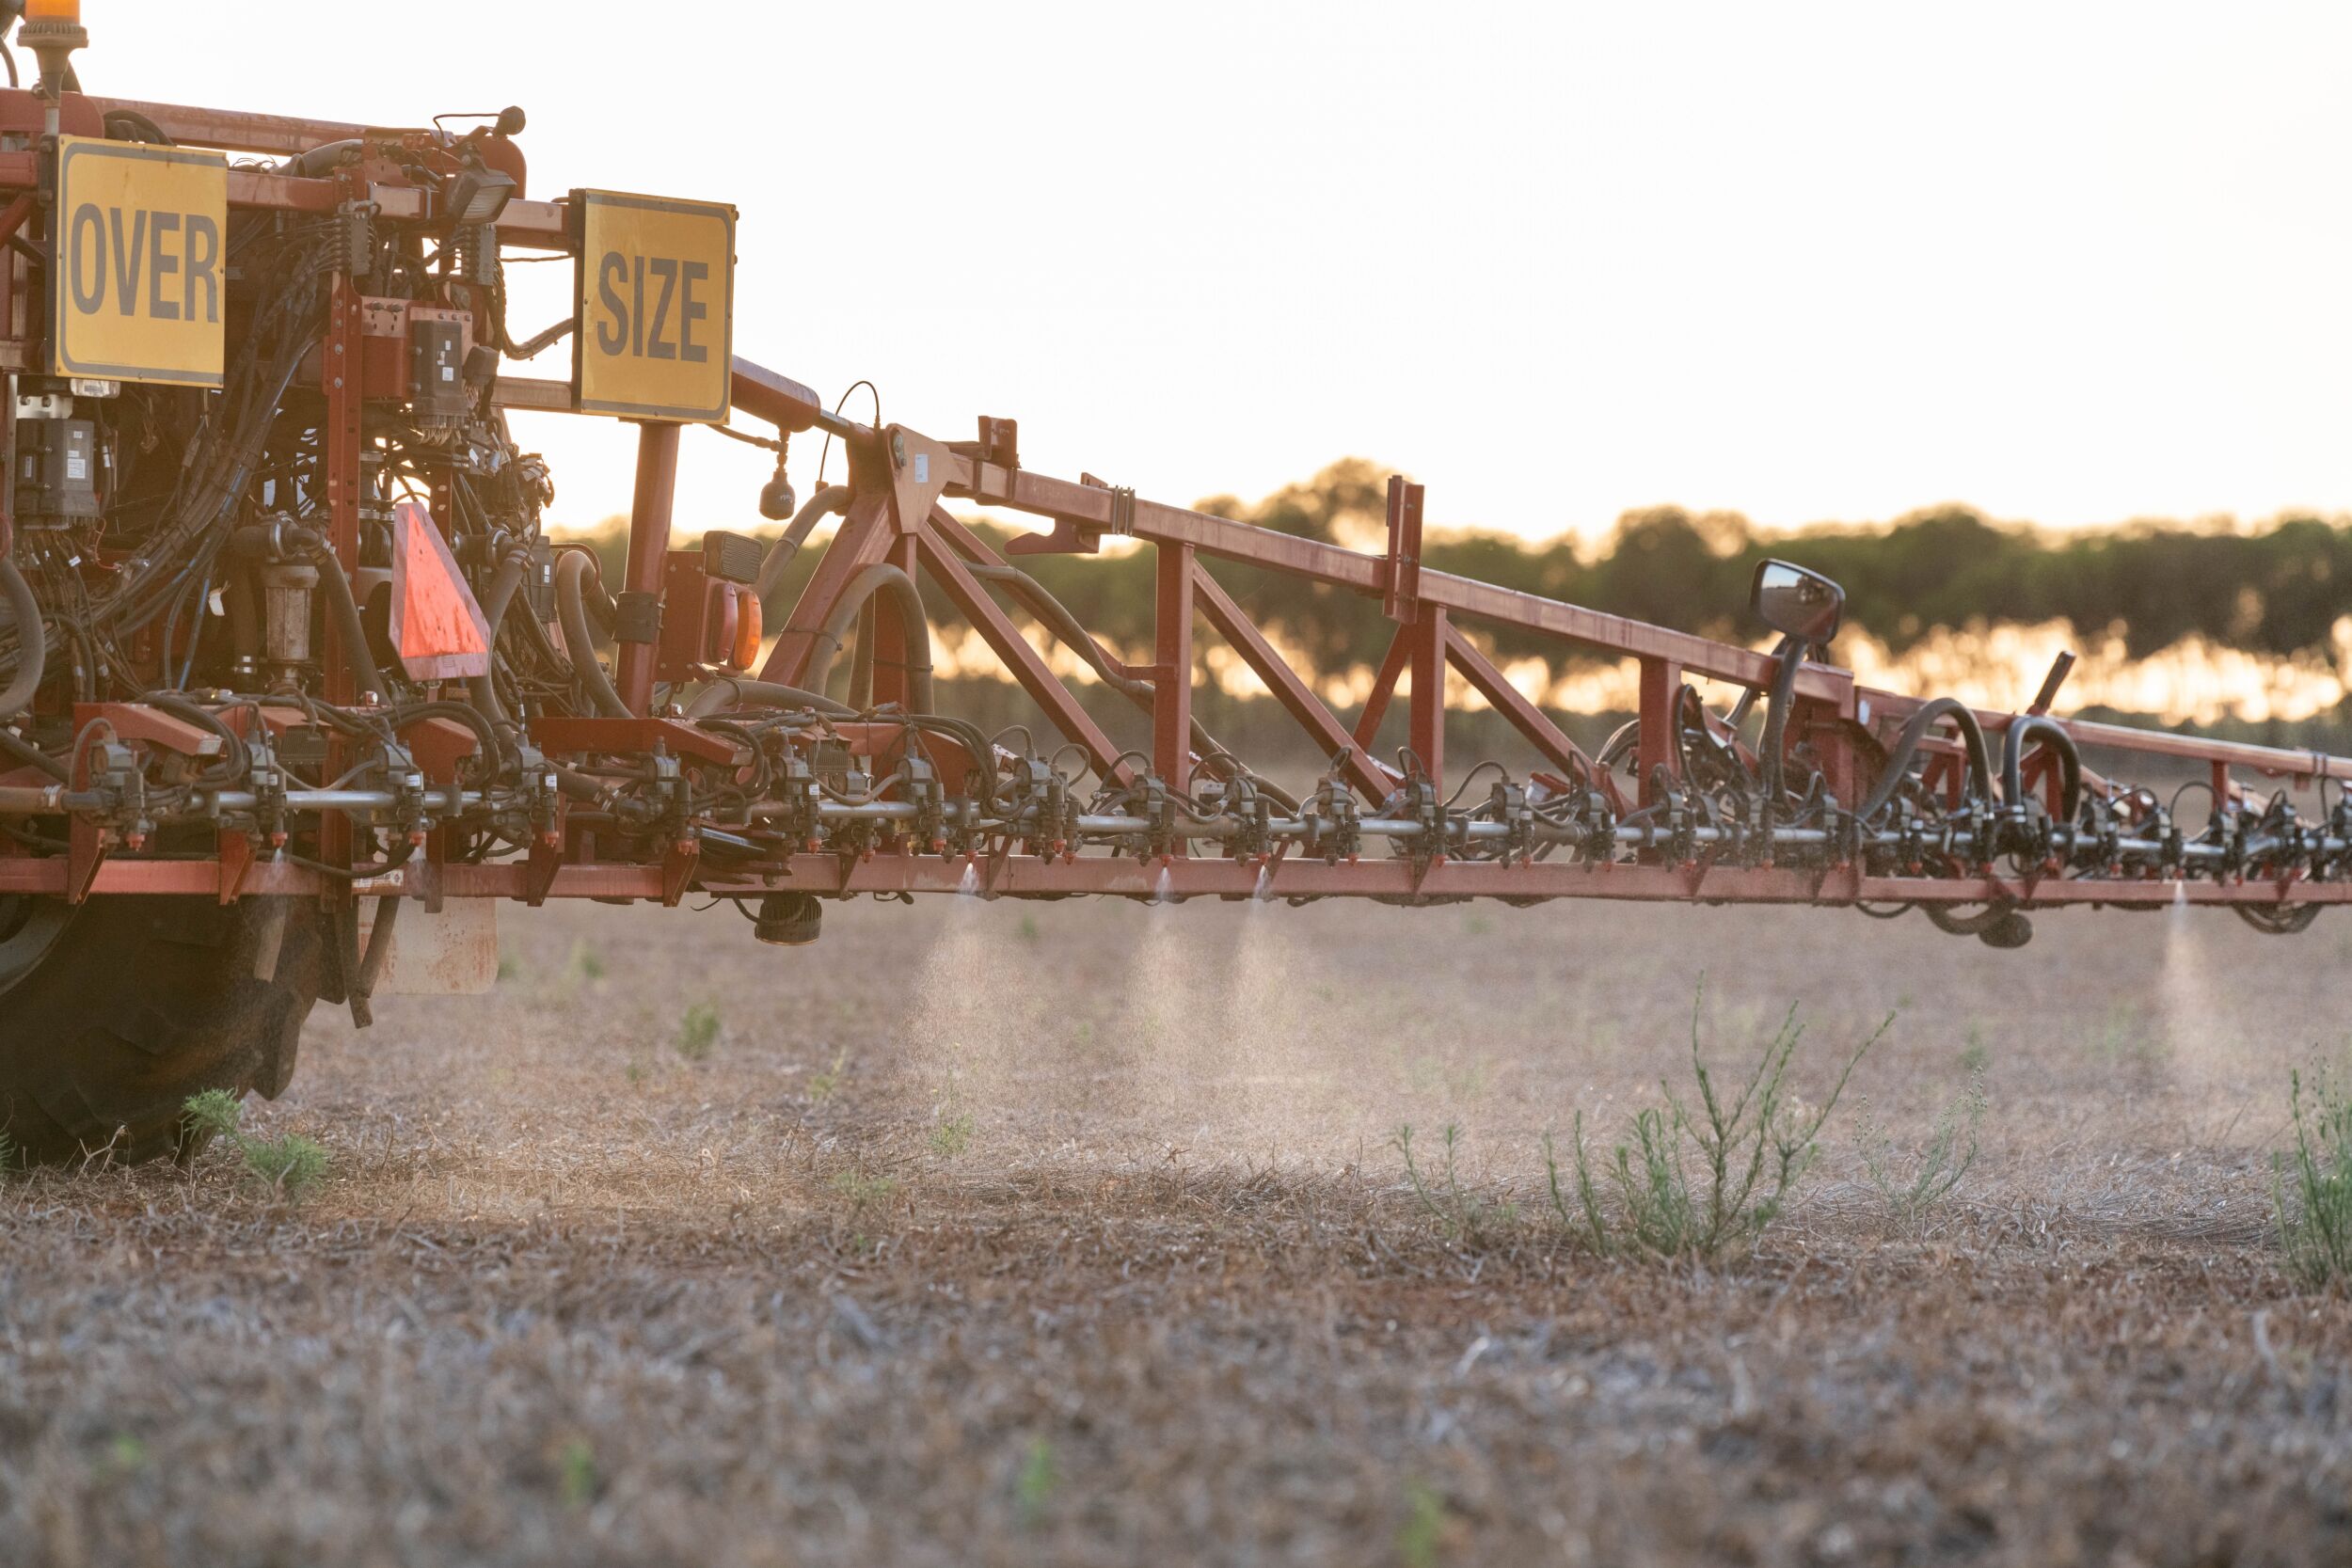
Präziser Pflanzenschutz statt flächendeckender Ausbringung: Das kameragestützte SenseSpray-System von Agtecnic erkennt Unkraut in Echtzeit und reduziert den Herbizideinsatz um bis…
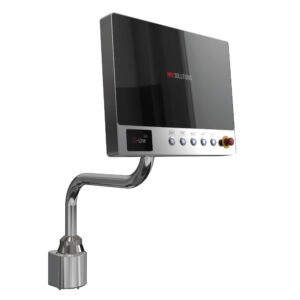
Ein Tragarmsystem mit hygienegerechten Drehgelenken, Steuergehäuse und eine flexible Beschriftungslösung für Bedienelemente präsentiert Rose Systemtechnik auf der diesjährigen SPS.
Ein Tragarmsystem mit hygienegerechten Drehgelenken, Steuergehäuse und eine flexible Beschriftungslösung für Bedienelemente präsentiert Rose Systemtechnik…