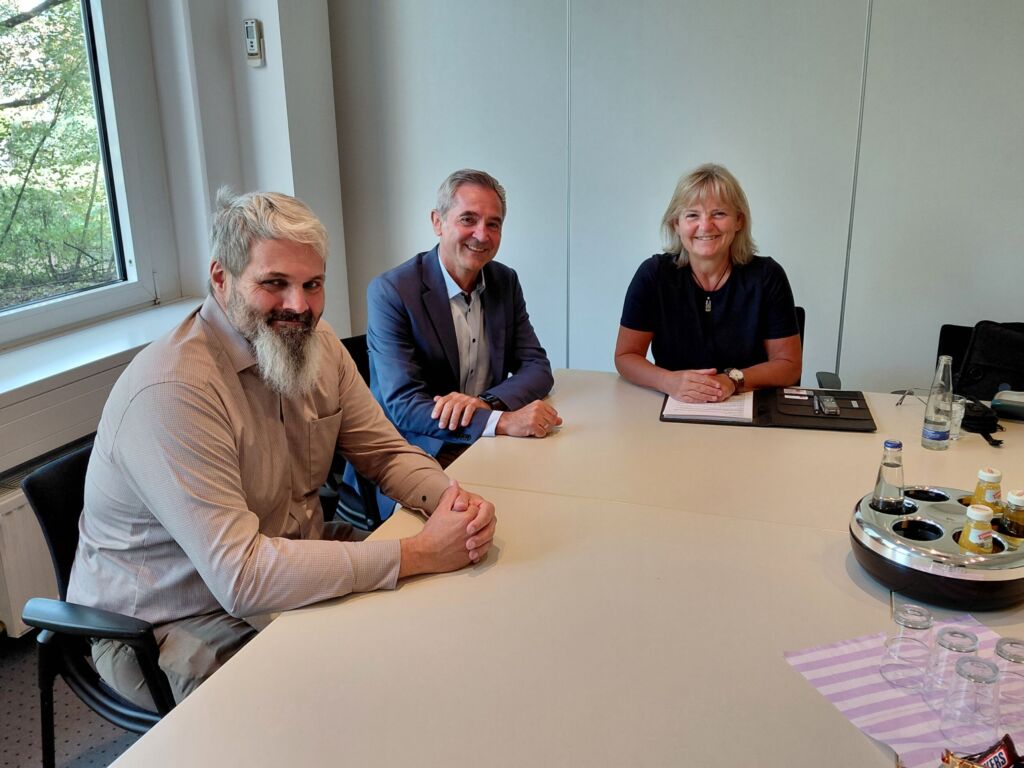
Im Gespräch über die künftige Rolle von Softing zwischen OT und IT: die Geschäftsführer Johann Gschwendtner und Thomas Rummel mit SPS-MAGAZIN-Redakteurin Ines Stotz – Bild: Softing Industrial Automation GmbH 
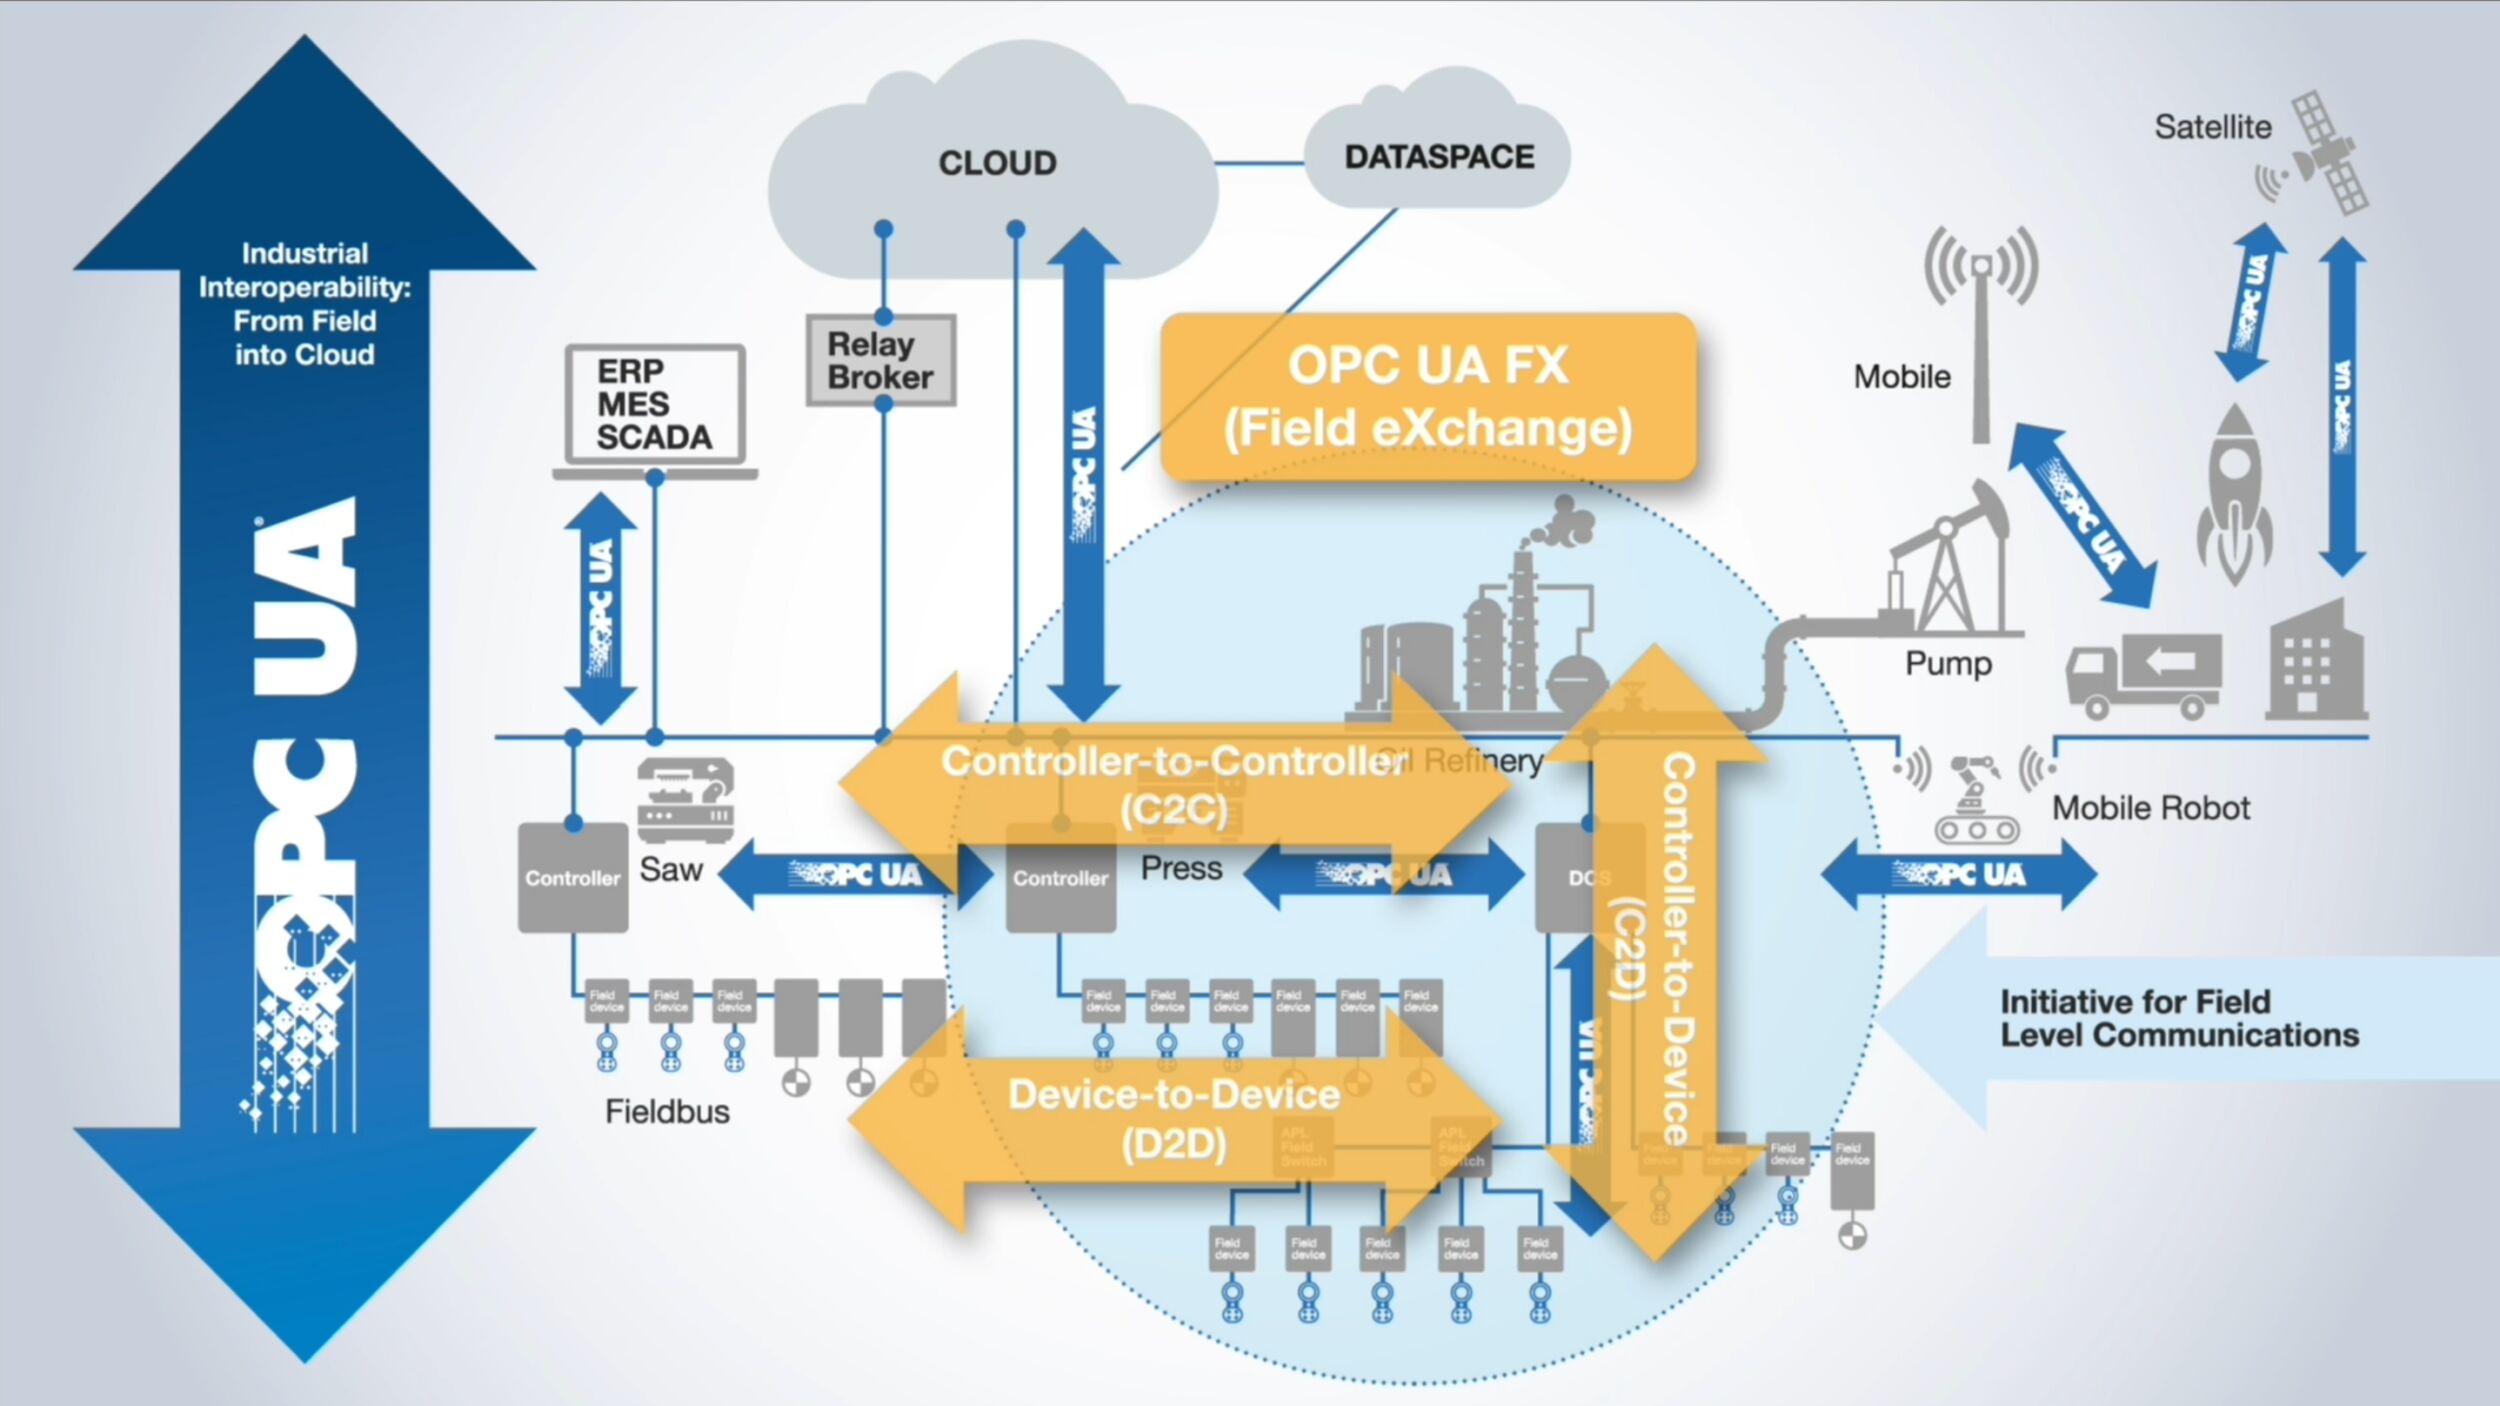
Von der Maschine bis zur IT: Eine durchgängige OT-Dateninfrastruktur soll Daten strukturiert und sicher für übergeordnete Anwendungen verfügbar machen. – Bild: TeDo Verlag GmbH (KI-generiert)
Herr Gschwendtner, Sie sind seit April Geschäftsführer bei Softing Industrial Automation. Was hat Sie in Ihren ersten sechs Monaten besonders beschäftigt – und wo möchten Sie neue Akzente setzen?
Johann Gschwendtner: Die ersten Monate waren stark davon geprägt, zuzuhören und zu lernen. Ich komme ursprünglich eher aus der IT- und Telekommunikationsbranche. Trotz vieler Parallelen besitzt die OT ihre eigenen Besonderheiten. Deshalb war es für mich wichtig, intensiv mit Kollegen, Partnern und Kunden zu sprechen. Dabei habe ich schnell festgestellt, wie tief die technische Kompetenz bei Softing ist und wie gut wir beim Thema Konnektivität aufgestellt sind. Darauf wollen wir aufbauen und eine durchgängigere Architektur entwickeln. Unser Ziel ist, dass Kunden Softing nicht nur für einzelne Produkte auswählen, sondern für ihre OT-Dateninfrastruktur. Gleichzeitig wollen wir stärker vom Kundennutzen her denken und unsere internationale Marktorientierung ausbauen.
Softing ist vielen Anwendern als Spezialist für industrielle Kommunikation und Protokoll-Gateways bekannt. Wie verändert sich die Rolle des Unternehmens?
Gschwendtner: Früher stand häufig die Frage im Mittelpunkt: Wie kommuniziert Maschine A mit System B? Heute müssen Daten aus vielen Maschinen, unterschiedlichen Werken und von verschiedenen Herstellern für übergeordnete Systeme zur Verfügung stehen. Für uns bedeutet das, von der reinen Protokoll- und Konnektivitätsebene eine Ebene höher zu gehen. Wir wollen Daten nicht nur transportieren, sondern sie kontextualisieren und strukturiert so bereitstellen, dass MES-, Cloud- oder KI-Systeme sie sicher nutzen können. Die Schnittstelle zwischen OT und IT bleibt dabei unser Schwerpunkt.
Herr Rummel, was bedeutet diese Entwicklung für Portfolio und Geschäftsmodell?
Thomas Rummel: Historisch kommen wir stark aus dem Hardwareumfeld, heute haben wir bereits Hardware- und Softwareprodukte. Wenn wir uns in der Automatisierungspyramide weiter nach oben bewegen, wird der Softwareanteil größer. Damit verändern sich auch die Geschäftsmodelle, beispielsweise durch Subscription-Modelle. Gleichzeitig steigt der Bedarf an Services und Support. Wenn unsere Produkte nicht mehr nur einzelne Kommunikationskomponenten sind, sondern eine zentralere Rolle in der Infrastruktur übernehmen, müssen wir sie auch über ihre Nutzung hinweg begleiten. Hier kommen Mechanismen aus der IT zunehmend in die OT.
Viele Produktionsanlagen sind über Jahrzehnte gewachsen. Wo liegen die größten Hürden bei der Integration solcher Brownfield-Strukturen in moderne Datenarchitekturen?
Rummel: Connectivity ist nach wie vor entscheidend. Im Brownfield haben wir heterogene Umgebungen mit unterschiedlichen Komponenten und Herstellern. Häufig fehlen standardisierte Wege, um Daten aus Steuerungen und Maschinen herauszubekommen. Hinzu kommt eine Besonderheit der OT: Bestehende Systeme lassen sich häufig nicht verändern – und sollen auch nicht verändert werden. Die Produktion muss weiterlaufen. Unsere Lösungen müssen sich deshalb störungsfrei integrieren. Erst wenn die Datenbeschaffung gelöst ist, können die weiteren Schritte folgen.
Die Daten verfügbar zu machen, ist nur der erste Schritt. Wie werden aus Rohdaten nutzbare Informationen?
Rummel: Reine Daten sind häufig unstrukturiert, vor allem fehlt ihnen der Kontext. Genau diesen brauchen wir für die weitere Verarbeitung, insbesondere für KI-Anwendungen. Daten müssen deshalb kontextualisiert, modelliert, strukturiert und vereinheitlicht werden. An der Schnittstelle zwischen OT und IT müssen wir zudem unterschiedliche Anforderungen erfüllen: Klassische OT-Anwendungen wie MES oder Scada sind ebenso zu versorgen wie IT-, Cloud- und KI-Anwendungen. Dafür braucht es unterschiedliche Zugriffsmöglichkeiten auf eine gemeinsame Datenbasis.
OPC UA, MQTT, Datenmodellierung oder Security gibt es längst als Einzellösungen. Welchen Vorteil bietet eine durchgängige OT-Dateninfrastruktur?
Rummel: Ein wesentlicher Vorteil ist die Abstraktion. Sind die Daten einmal modelliert, ist für die darüberliegende Anwendung nicht mehr entscheidend, aus welcher Maschine oder über welchen Kommunikationsmechanismus sie kommen. Sie liegen in einer einheitlichen Struktur vor. Ein zentraler Daten-Layer sorgt außerdem für Konsistenz und vereinfacht die Administration. Wer eine Lösung aus vielen Einzelkomponenten aufbaut, muss diese auch einzeln pflegen und aktualisieren. Konzepte wie Unified Namespace und DataOps zielen darauf, Daten zentral strukturiert, kontextualisiert und in der erforderlichen Qualität für OT- wie IT-Anwendungen bereitzustellen.
Mit zunehmender Vernetzung wächst die Angriffsfläche. Wie lassen sich OT-Daten für übergeordnete Systeme sicher verfügbar machen?
Rummel: Idealerweise bereits über sichere Kommunikationsprotokolle. OPC UA, MQTT oder REST lassen sich so betreiben, dass die Kommunikation verschlüsselt und authentifiziert erfolgt und nur vertrauenswürdige Anwendungen auf definierte Daten zugreifen können. In tieferen OT-Ebenen ist das gerade im Brownfield schwieriger. Dort sind sichere Protokolle häufig noch nicht vorhanden. Dann braucht es zusätzliche Maßnahmen wie Industrial Firewalls und eine Segmentierung der Netzwerke.
Security wird damit zunehmend zur Lifecycle-Aufgabe. Was bedeutet das für Betreiber größerer Installationen?
Rummel: Bei einzelnen Geräten ist ein Firmware-Update kein großes Problem. Bei Hunderten oder Tausenden Geräten funktioniert ein manueller Ansatz aber nicht mehr. Das Gleiche gilt für Zertifikate: Sie müssen regelmäßig erneuert und ausgetauscht werden. Ohne automatisierte Mechanismen ist das in großen Installationen kaum beherrschbar. Deshalb braucht es entsprechendes Tooling, das Standardaufgaben wie Firmware-Updates und Zertifikatsmanagement automatisiert. Andernfalls besteht die Gefahr, dass Sicherheitsmaßnahmen in der Praxis aufgeweicht werden – etwa durch längere Zertifikatslaufzeiten, weil sich der Austausch nicht effizient organisieren lässt.
Welche zusätzliche Bedeutung bekommt das Lifecycle-Thema durch den Cyber Resilience Act?
Rummel: Der CRA verpflichtet Hersteller, Security über den gesamten Produktlebenszyklus zu betrachten. Der Nutzer muss darauf vertrauen können, dass eine Komponente oder Software während ihrer Einsatzzeit sicher betrieben werden kann. Dazu gehören Sicherheitsupdates, aber auch Long-Term-Support-Konzepte, wie wir sie aus der IT kennen. Lifecycle beginnt bereits bei der Entwicklung mit Security by Design. Hersteller müssen früh überlegen, wie sie die Sicherheit ihrer Produkte über viele Jahre gewährleisten. Softing hat seine Zertifizierung nach IEC 62443-4-1 in diesem Jahr erneuert und erstmals den Reifegrad ML3 erreicht. Damit wird nicht nur bestätigt, dass entsprechende Security-Prozesse definiert sind, sondern auch, dass sie systematisch in der Produktentwicklung angewendet werden.
Womit will sich Softing in diesem Markt vom Wettbewerb differenzieren?
Gschwendtner: Unsere Stärke liegt an der Schnittstelle zwischen OT und IT. Wir verfügen über tiefes Knowhow bei klassischen OT-Protokollen wie Profibus und Profinet, beherrschen aber ebenso OPC UA, MQTT oder containerbasierte Ansätze. Damit können wir den Weg von der Maschine bis zur IT-Anwendung abbilden – vom Zugriff auf bestehendes Brownfield-Equipment über den Datentransport bis zur Strukturierung und Kontextualisierung. Unsere Ambition ist nicht, selbst Cloud-Plattformen oder KI-Anwendungen zu entwickeln. Wir konzentrieren uns auf die OT-Dateninfrastruktur. Dort fühlen wir uns technologisch zu Hause und dort wollen wir uns weiterentwickeln.
Wo soll Softing Industrial Automation damit in drei bis fünf Jahren stehen?
Gschwendtner: Natürlich wollen wir profitabel wachsen. Ob unsere Strategie aufgegangen ist, würde ich aber vor allem daran erkennen, dass Kunden sagen: Softing ist für uns die standardisierte Schicht zwischen Maschine und IT. Dass sie sich bewusst für uns entscheiden, weil wir die notwendigen Fähigkeiten mitbringen, diese Schnittstelle durchgängig abzubilden.
Auf der SPS setzt Softing mehrere Schwerpunkte: Das Netzwerk-Monitoring für Profinet und Profibus wurde weiterentwickelt und u.a. um Asset Management für die Prozessindustrie ergänzt. Hinzu kommen eine erweiterte APL-Switch-Familie sowie die SDEX Suite als zentrale Datenplattform. Gerade für industrielle KI-Anwendungen sieht Softing die strukturierte Datenbereitstellung als wichtige Grundlage. Auch CRA und Cybersecurity stehen im Fokus des Messeauftritts.