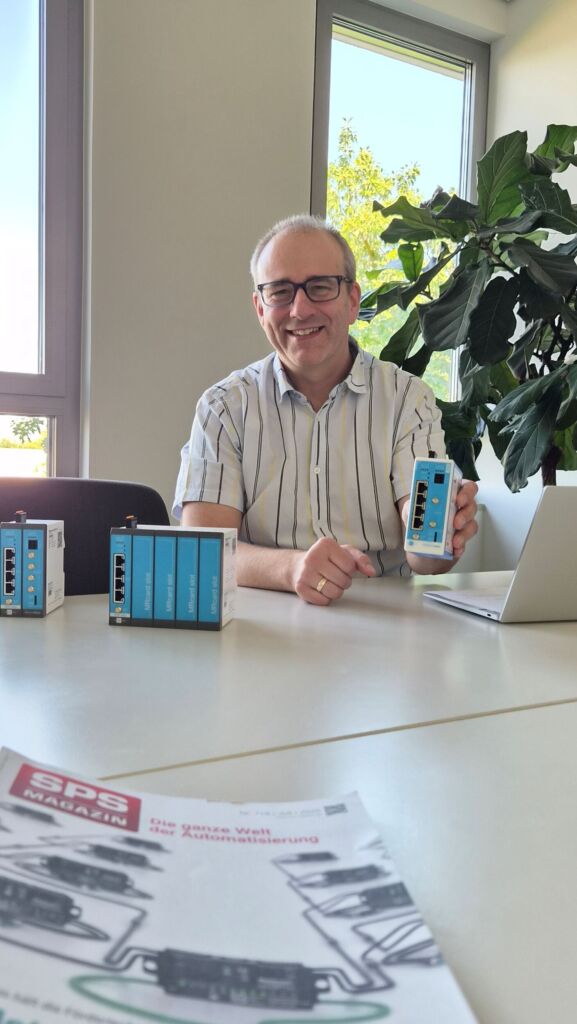
Markus Heider, Head of Competence Center Applications bei Insys Icom: "Von essenziellen Vernetzungsanforderungen, über effiziente Standardlösungen, bis hin zum Bedarf an anhaltender Flexibilität: Unser umfangreiches Router-Portfolio eignet sich für die Hutschienen-Montage, hat einen erweiterten Temperaturbereich und können optional geschützte Verbindungen via VPN herstellen." – Bild: TeDo Verlag GmbH 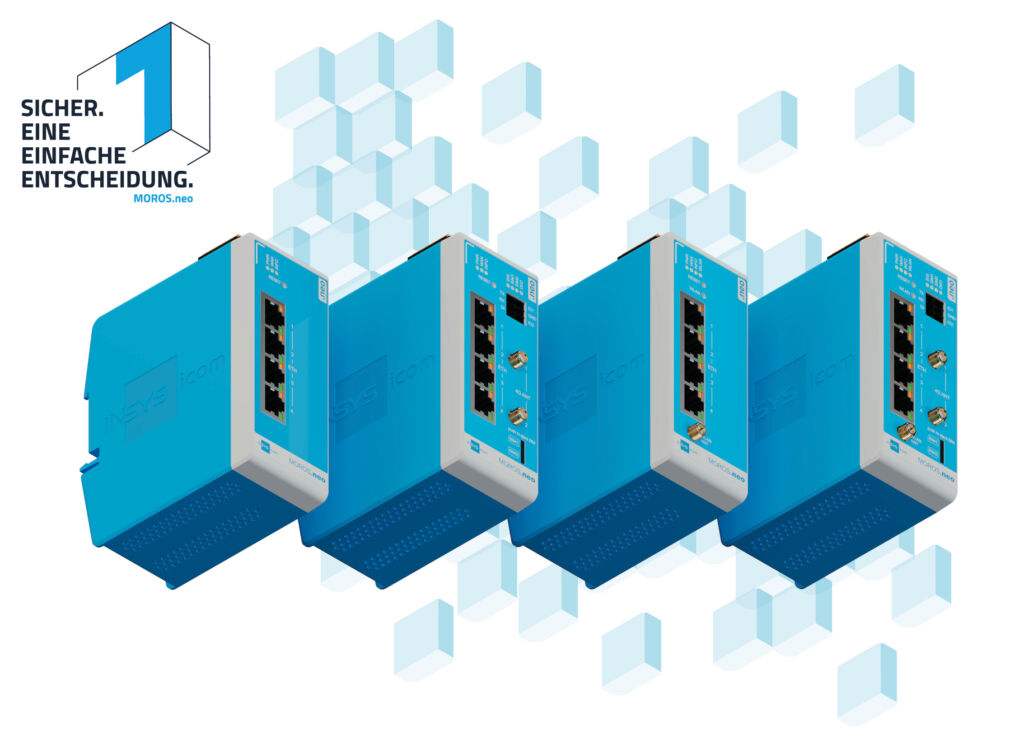
Die vier Moros.Neo-Varianten unterstützen aktuelle Mobilfunktechnologien sowie industrielle Routing- und VPN-Funktionen und bieten flexible Einsatzmöglichkeiten für Fernwartungs-, Monitoring- und Edge-Anwendungen. – Bild: Insys Icom GmbH 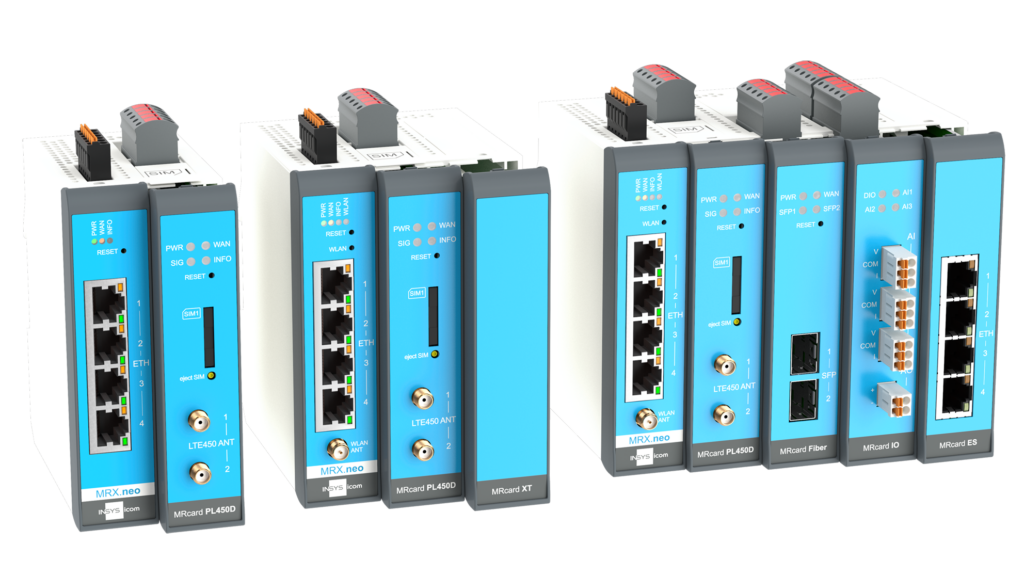
Bild: INSYS icom GmbH 
Wir begleiten unsere Kunden von der ersten Idee bis zur Umsetzung. Dabei ist es uns wichtig, technische Komplexität greifbar zu machen und Lösungen zu finden, die im Betrieb zuverlässig funktionieren. Markus Heider, Head of Competence Center Applications bei Insys Icom – Bild: TeDo Verlag GmbH 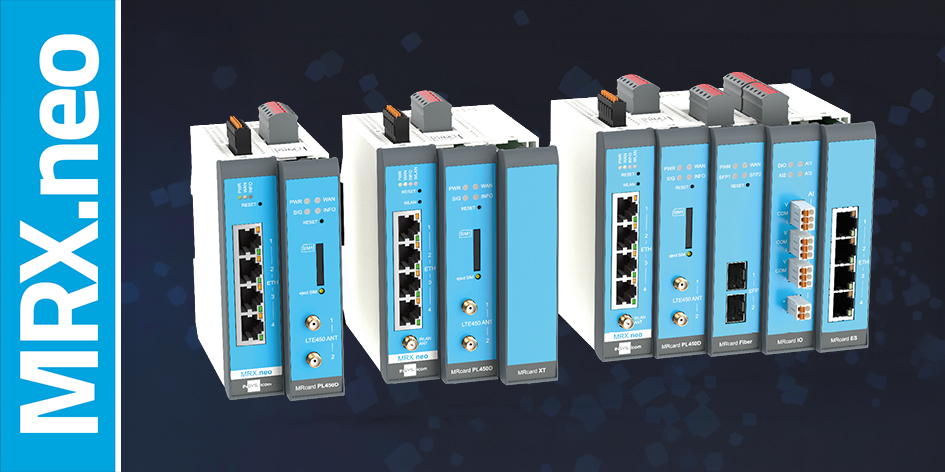
Die neuen MRX.Neo-Router mit den Basisgeräten MRX2.neo, MRX3.neo und MRX5.neo ermöglicht es Unternehmen, ihre Kommunikationsinfrastruktur exakt auf ihre Anforderungen zuzuschneiden und bei veränderten Anforderungen jederzeit anzupassen. – Bild: Insys Icom GmbH
Herr Heider, Insys bringt mit MRX.Neo und Moros.Neo gleich zwei neue Routerfamilien auf den Markt. Warum zwei, wenn beide auf derselben Plattform basieren?
Markus Heider: Weil die Anforderungen unserer Kunden unterschiedlich sind. Der MRX.Neo ist modular aufgebaut. So kann der Anwender selbst entscheiden, welche Schnittstellen er benötigt und die freien Steckplätze entsprechend bestücken. Der Moros.Neo ist dagegen fest konfiguriert. Ihn gibt es in vier Varianten, jeweils mit oder ohne Mobilfunk und WLAN. Die Idee dahinter: Wer eine klar definierte Standardanwendung hat, soll nicht erst ein Gerät zusammenstellen müssen. Wer dagegen unterschiedliche Anlagen ausrüstet oder vor Ort flexibel reagieren muss, bekommt mit dem MRX die nötigen Möglichkeiten.
Welche weiteren Gründe sprechen für das modulare Konzept?
Beispielsweise Redundanz. In der Energiewirtschaft verlangen manche Betreiber zwei unabhängige Mobilfunkschnittstellen, allerdings nicht unbedingt bei jeder Anlage. Auch die Anzahl der Ethernet-Ports kann sich je nach Maschine unterscheiden. Ein Hersteller großer Bearbeitungsmaschinen setzt unsere Router beispielsweise als zentrale Netzwerkkomponente ein. Je nach Maschinengröße benötigt er unterschiedlich viele Anschlüsse. Mit den MRcards oder Erweiterungsmodulen lässt sich das passend ausbauen. Die Konfiguration bleibt auf dem Basisgerät, die Steckkarten stellen die jeweiligen Schnittstellen bereit.
Was bringt die .Neo-Generation bei den Kommunikationsschnittstellen mit?
Gigabit-Ethernet, zum Beispiel für die klassische Fernwartung einer SPS oder als Maschinengateway. Beim Moros gibt es daneben noch LTE-Mobilfunk und WLAN. Letzteres lässt sich sowohl als Client als auch als Access Point betreiben. Beim MRX kommen über Steckkarten weitere Möglichkeiten hinzu, darunter Glasfaser, DSL beziehungsweise VDSL, 5G und LTE 450.
Wozu benötigt ein Maschinenbauer WLAN am Router?
Nicht unbedingt, um damit eine ganze Fabrikhalle auszuleuchten. Oft geht es um einen temporären Servicezugang. Stellen Sie sich eine Anlage vor, deren Schaltschrank schwer zugänglich ist. Der Servicetechniker möchte Diagnose oder Konfiguration durchführen, ohne ein langes Netzwerkkabel zu verlegen. Dafür haben wir einen ‚WLAN-Taster‘ vorgesehen. Auf Knopfdruck wird das WLAN aktiviert und nach einer frei einstellbaren Zeit wieder abgeschaltet.
5G wird seit Jahren als Schlüsseltechnologie für die Industrie diskutiert. Warum ist es beim Moros.Neo nicht vorgesehen?
Weil 5G in unseren typischen Anwendungen noch keine Standardanforderung ist. Es gibt deutlich weniger industrielle Campusnetze, als man vor einigen Jahren erwartet hatte. Dazu kommen die Kosten, nicht nur für das Modem, sondern auch für die Antennentechnik. Bei 5G sind in der Regel mehrere Antennen notwendig, wodurch die Gesamtkosten steigen. Zudem benötigen viele Anwendungen den zusätzlichen Datendurchsatz gar nicht. Wir sehen 5G derzeit vor allem dort, wo die Versorgungssituation es erfordert. Deshalb bieten wir es nur beim modularen MRX an und nicht in der Standardvariante.
Ein Router soll Datenpakete weiterleiten. Ihre Geräte können aber auch selbst Daten verarbeiten. Was steckt dahinter?
Beide Familien unterstützen Edge Computing über Container. Darin lassen sich eigene Anwendungen betreiben, etwa zur Datenerfassung, Protokollumsetzung oder Überwachung von Anlagenkomponenten. Ein Router ist dann nicht mehr nur die Verbindung zwischen zwei IP-Netzen, sondern übernimmt zusätzliche Aufgaben direkt an der Maschine. Gerade in der OT ist das interessant, weil dort viele ältere Geräte mit Schnittstellen im Einsatz sind, die sich nicht ohne Weiteres an moderne IT-Systeme anbinden lassen.
Haben Sie dafür ein konkretes Beispiel?
In Trafostationen sind teilweise seit Jahrzehnten Messgeräte installiert, die ihre Daten über Modbus RTU bereitstellen. Netzbetreiber wollen diese Messwerte heute für Zustandsüberwachung und Netzberechnungen in ihre IT-Systeme übernehmen. Eine Containeranwendung auf dem Router kann die Daten auslesen, in ein Protokoll wie MQTT umsetzen und an das Backend übertragen. Ein anderes Beispiel ist die Zustandsüberwachung: Die Anwendung prüft regelmäßig, ob eine angeschlossene Steuerung noch reagiert. Bleibt die Antwort aus, kann sie über einen digitalen Ausgang einen Neustart auslösen.
Container stammen ursprünglich aus der IT. Wie stellen Sie sicher, dass solche Anwendungen über Firmwarewechsel hinweg funktionieren?
Für uns ist die Containerfunktion eine offiziell unterstützte Produkteigenschaft und keine versteckte Möglichkeit, die zufällig funktioniert. Wir stellen Werkzeuge, Beispiele und Dokumentation bereit. Über unser Icom Router Management können Container auch zentral verteilt werden. Entscheidend ist, dass Anwender sich darauf verlassen können, dass ihre Anwendungen nach einem Firmwareupdate weiterlaufen.
Mit der stärkeren Vernetzung steigen die Sicherheitsanforderungen. Wie sorgen Sie für Security?
Beide Familien bieten dieselbe Sicherheitsarchitektur. VPN, Verschlüsselung sowie die Trennung von IP-Netzen gehören schon länger zu unserem Funktionsumfang. Neu ist bei den Routern die Funktion Secure Boot. Damit wird beim Start überprüft, ob die Firmware aus einer vertrauenswürdigen Quelle stammt. Wir haben schon lange signierte Firmware eingesetzt. Jetzt ist auch die Startkette einschließlich Bootloader abgesichert. Zusätzlich ist das Dateisystem verschlüsselt. Der geräteindividuelle Schlüssel liegt in einem geschützten Bereich des Prozessors. Damit wollen wir verhindern, dass jemand durch das Auslesen von Speicherbausteinen an Passwörter, Zertifikate oder VPN-Schlüssel gelangt.
Reicht es heute noch, beim Routerkauf auf VPN und Verschlüsselung zu achten?
Nein, Sicherheit ist kein einzelnes Datenblattmerkmal. Natürlich braucht man technische Schutzfunktionen. Genauso wichtig sind aber Prozesse: Wie werden Sicherheitslücken behandelt? Wie erfährt der Betreiber davon? Wie lange gibt es Updates? Wie dokumentiert der Hersteller seine Maßnahmen? Wir bekommen inzwischen fast täglich Anfragen zu Sicherheitsdokumentationen und organisatorischen Maßnahmen. Ein Router bildet schließlich oft die Schnittstelle einer Anlage nach außen. Da muss der Betreiber dem Hersteller und dessen Umgang mit Schwachstellen vertrauen können.
Firmwareupdates sind dafür unverzichtbar. In der Produktion kann ein Neustart allerdings problematisch werden.
Das hängt von der Funktion des Routers ab. Wird er ausschließlich für Fernwartung genutzt, fallen einige Minuten Unterbrechung meist kaum ins Gewicht. Ist er die zentrale Netzwerkkomponente einer Maschine, muss ein Update dagegen in ein Wartungsfenster gelegt werden. Die Installation mit Neustart dauert typischerweise zwei bis fünf Minuten. Wichtig ist, dass das Gerät anschließend mit seiner bisherigen Konfiguration wieder erreichbar ist und auch die Container weiterlaufen. Für Probleme lässt sich außerdem ein Rückfall auf eine andere Firmware vorsehen.
Wie organisiert ein Betreiber solche Updates für viele Anlagen an unterschiedlichen Standorten?
Dafür gibt es das Icom Router Management. Schon die kostenlose Version bietet eine Geräteübersicht, Statusinformationen und Firmwareupdates. Auch Smart Update ist enthalten: Der Betreiber kann vorgeben, dass Geräte neue Releases automatisch innerhalb bestimmter Zeitfenster erhalten, beispielsweise sonntags nachts. Neue Firmware mit Korrekturen und Sicherheitsupdates erscheint etwa alle vier Wochen. Die Firmware selbst und die Patches stellen wir kostenlos bereit.
Was bietet die kostenpflichtige Managementversion zusätzlich?
Vor allem die zentrale Verwaltung von Konfigurationen und Containern. Ich kann Konfigurationen aus der Ferne ändern, Container aktualisieren und mit Vorlagen arbeiten. Bei Serienmaschinen sind die Einstellungen häufig weitgehend identisch, nur IP-Adressen oder andere Projektparameter unterscheiden sich. Dafür legt man ein Template mit Variablen an. Die Werte lassen sich beim Rollout beispielsweise über eine CSV-Datei oder eine REST-API übergeben. So muss nicht jedes Gerät einzeln eingerichtet werden.